Cyber Security: Zero to Hero
Монголд анхны суурь мэдлэггүй элсэгчийг нэг хичээлийн жилд олон улсын түвшний практик мэргэжилтэн болгон бэлтгэх хөтөлбөр.
- ХУГАЦАА
- 33 долоо хоног · 1 хичээлийн жил
- ТҮВШИН
- Бүрэн дунд ба дээш · 18+
- ТӨЛБӨР
- 13,000,000₮
Тойм
Кибер аюулгүй байдлын салбарт огт мэдлэггүй элссэн суралцагчийг нэг хичээлийн жилийн хугацаанд олон улсын түвшний практик мэргэжилтэн болгон бэлтгэнэ. Сургалтын 70 хувь нь гарын дадлага бөгөөд суралцагч бүр өөрийн лабораторийн орчинд бодит систем эвдэж, эвдрэлийг нь олж, засварыг нь санал болгож сурна. Хөтөлбөр нь зөвхөн халдлага үйлдэх (Red Team) ур чадвараар хязгаарлагдахгүй, эх кодын аудит, reverse engineering, incident response, cloud болон хиймэл оюуны системийн аюулгүй байдлыг хамарна. Төгсөгч олон улсын түвшний практик сертификатын шалгалтад бэлэн болохоос гадна bug bounty болон CTF-ийн замналыг бие даан үргэлжлүүлэх бүрэн суурьтай болно.
ХӨТӨЛБӨРИЙН ЗОРИЛГО
Олон улсын хөдөлмөрийн зах зээлийн шаардлагад нийцсэн, онол болон практикийг хослуулсан, бие даан суралцах чадвартай, өндөр ёс зүйтэй кибер аюулгүй байдлын мэргэжилтэн бэлтгэхэд оршино. Төгсөгч ажлын байранд орсон эхний өдрөөсөө бодит үүрэг гүйцэтгэх чадвартай байна.
18 нас хүрээгүй суралцагч эцэг эх, асран хамгаалагчийн бичгэн зөвшөөрөл, ёс зүйн гэрээ байгуулсны үндсэн дээр элсэнэ.
ХӨТӨЛБӨРӨӨР ОЛГОХ МЭДЛЭГ & ЧАДВАР
- Кибер аюулгүй байдлын суурь ойлголт, threat modeling, эрсдэлийн үнэлгээ
- Linux болон Windows үйлдлийн системийн дотоод бүтцийг гүнзгий ойлгох
- Сүлжээний траффикийг пакет түвшинд задлан шинжлэх, халдлагыг илрүүлэх
- Python болон Bash дээр өөрийн аюулгүй байдлын хэрэгсэл бичих
- Вэб аппликейшн болон API-д бүрэн нэвтрэлтийн шалгалт хийх
- Байгууллагын дотоод сүлжээ, Active Directory орчинд бүрэн kill chain гүйцэтгэх
- Эх кодыг уншиж эмзэг байдал олох, дутуу засварын хувилбар хайх
- Санах ойн эмзэг байдлыг олж exploit бичих
- Malware-г задлан шинжлэх, incident response авах
- Cloud болон container орчны аюулгүй байдлын үнэлгээ хийх
- Хиймэл оюун ухаан болон LLM системийн шинэ attack surface-ийг үнэлэх
- Мэргэжлийн түвшний аюулгүй байдлын тайлан бичих, responsible disclosure хийх
- 24 цагийн лабораторийн шалгалтад бие даан chain exploitation гүйцэтгэх
ХӨТӨЛБӨРИЙН АХЛАХ БАГШ
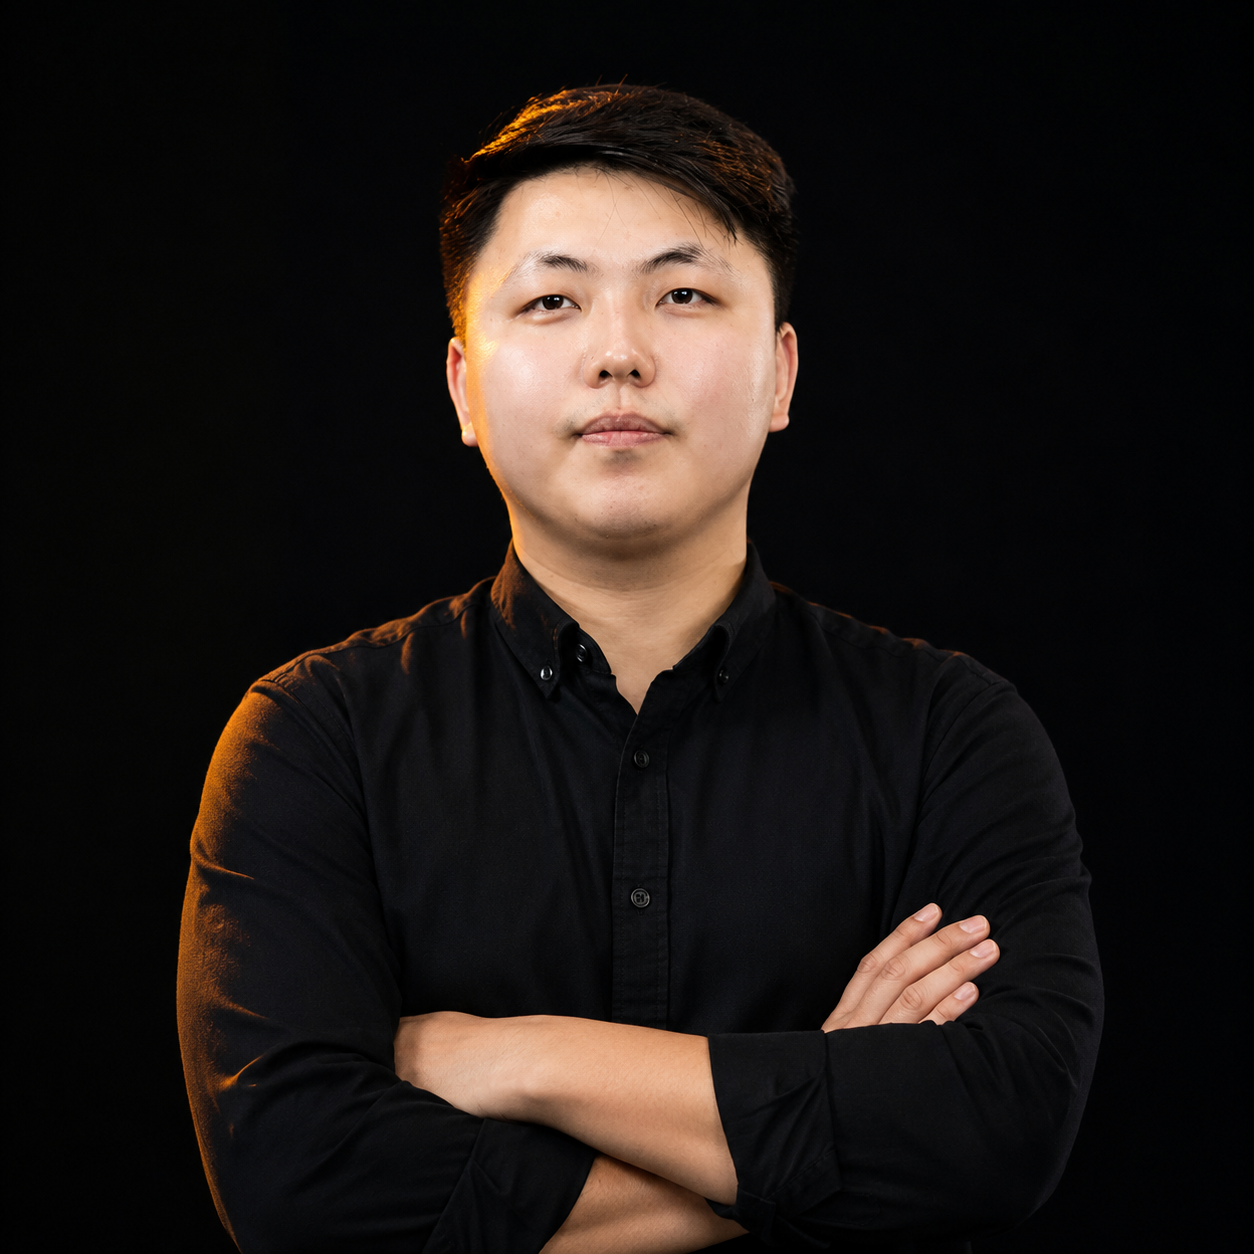 Т. ЯлгуунАхлах багш · Кибер аюулгүй байдал
OSCE3 | OSCP | CPENT | HackerOne Ambassador 6+ жилийн туршлагатай Offensive Security Instructor & Vulnerability Researcher. Монгол Улсаас OSCE3 болон HackerOne Ambassador цолыг хүртсэн цорын ганц мэргэжилтэн. Олон улсын компаниуд болон нээлттэй эхийн төслүүдээс албан ёсны CVE дугаартай 50 эмзэг байдал илрүүлсэн туршлагатай. Мөн 29,000 гаруй бүртгэлтэй FantasM YouTube сувгаар кибер аюулгүй байдлын мэдлэг, туршлагаа олон нийтэд тогтмол хуваалцдаг. Мэргэшсэн чиглэлүүд: Vulnerability Research, Source Code Audit (incomplete fix / variant hunting), Penetration Testing, Active Directory Exploitation, Reverse Engineering, Smart Contract / Web3 Security.
ХӨТӨЛБӨРИЙН БАГШ
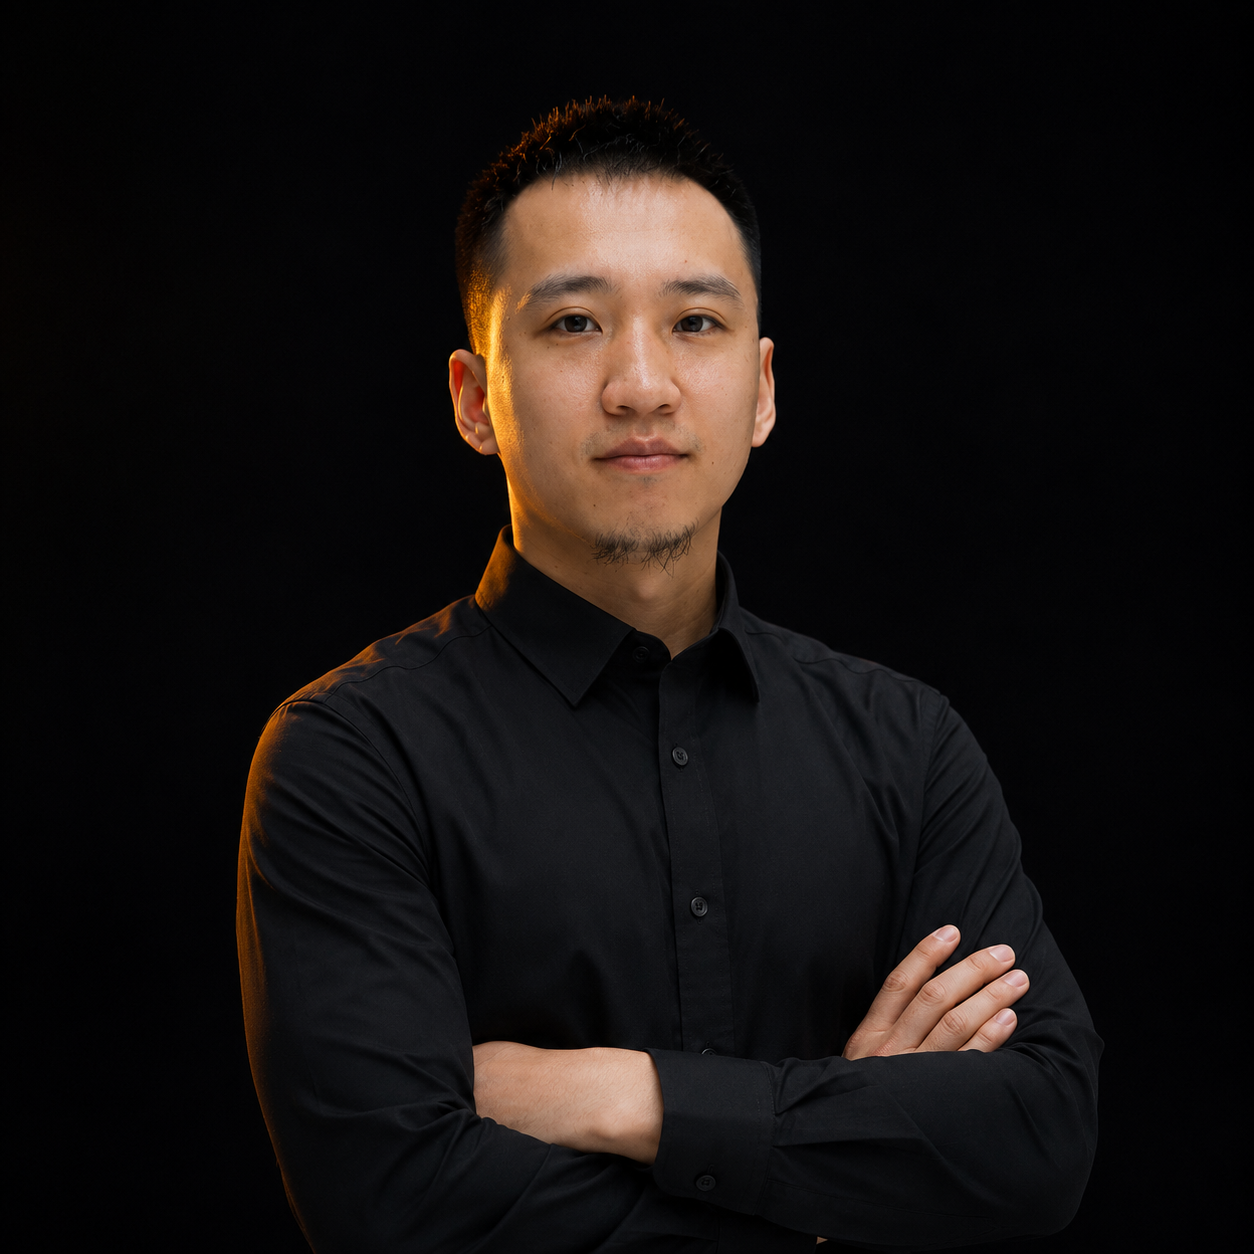 Б. МөнхбаярАхлах багш · Сүлжээний инженерчлэл
Cisco CCIE Enterprise Infrastructure #61682 сертификаттай сүлжээний инженер, зөвлөх, багш. 10+ жилийн enterprise сүлжээ болон кибер аюулгүй байдлын туршлагатай бөгөөд 700+ инженерт CCNA, CCNP сургалтыг амжилттай заасан. Төрийн болон хувийн хэвшлийн байгууллагуудад сүлжээний архитектурын төлөвлөлт, гүйцэтгэлийн сайжруулалт, аюулгүй байдлын хэрэгжилт, системийн доголдол, асуудлыг илрүүлэх чиглэлээр олон бодит төсөл дээр ажилласан. Routing, switching, VPN, firewall, high availability, virtualization болон application traffic түвшний асуудлыг протоколын логикт тулгуурлан root-cause analysis хийж оношлох чиглэлээр гүнзгий мэргэшсэн. Cisco, Dell, MikroTik, ZTE, Palo Alto Networks, Check Point, Fortinet, WatchGuard, Radware зэрэг multi-vendor орчинд шийдэл хэрэгжүүлж ажилласан туршлагатай.
ХУВААРЬ БА ТӨЛБӨР
- Мэргэжлийн код
- CS
- Элсэгчийн түвшин
- Бүрэн дунд боловсрол ба дээш · 18 нас хүрсэн · Урьдчилсан мэдлэг шаардахгүй
- Суралцах хэлбэр
- Танхимд онол & практик хосолсон
- Суралцах хугацаа
- 33 долоо хоног · 9/21-аас ирэх оны 6/15 хүртэл
- Хуваарь
- Пүрэв, Баасан 17:30-21:00 Ням 10:00-аас
- Ням гараг
- Академийн нийт суралцагчдын идэвхжүүлэлт · тэмцээн, уралдааны өдөр
- Ангийн хэмжээ
- 15 сурагч
- Сургалтын төлбөр
- 13,000,000₮ /2 хуваах боломжтой, урьдчилгаа төлбөр 50%/
- Бүтэн жилээр 100% төлбөл
- 12,000,000₮
Төлбөрийн нөхцөл: 2-3 удаа хуваан төлөх боломжтой. ББСБ-ын сарын 2% хүүтэй зээлээр төлбөрөө төлөх боломжтой.
Одоо бүртгүүлэхСургалтын агуулга
13 модуль
3 долоо хоног · Threat modeling, эрсдэлийн үнэлгээ, Linux болон Windows-ийн дотоод бүтэц, эрхийн загвар, өөрийн лабораторийн орчныг байгуулах.
2 долоо хоног · TCP/IP, пакет түвшний шинжилгээ, траффик задлан шинжлэх, сүлжээний халдлагыг илрүүлэх.
2 долоо хоног · Python болон Bash дээр өөрийн аюулгүй байдлын хэрэгсэл бичих, давтагдах ажлыг автоматжуулах.
3 долоо хоног · OSINT, идэвхтэй тандалт, ил гарсан гадаргууг ашиглах ба хүний давхаргыг онилсон phishing гэсэн анхны нэвтрэлтийн хоёр вектор, түүнээс хамгаалах.
5 долоо хоног · OWASP-ийн эмзэг байдлууд, injection, authentication bypass, SSRF, API-д бүрэн нэвтрэлтийн шалгалт хийж тайлагнах.
5 долоо хоног · Байгууллагын дотоод сүлжээнд бүрэн kill chain: эрх өсгөх, хажуу тийш шилжих, домэйн эзэмших, үүлэн танилтын халдлага.
3 долоо хоног · Эх кодыг уншиж эмзэг байдал олох, дутуу засвар (incomplete fix) ба sibling path variant hunting, CVE бүртгүүлэх процесс.
3 долоо хоног · Бинарыг задлан унших, хортой програмыг шинжлэх, дижитал форензик, incident response-ийн бүрэн цикл.
2 долоо хоног · Android болон iOS аппликейшнийг static ба dynamic аргаар задлах, Frida, SSL pinning тойрох, мобайл API-гийн шалгалт.
2 долоо хоног · Үүлэн орчин, контейнер болон CI/CD хоолойн эмзэг байдлын үнэлгээ ба хамгаалалт.
2 долоо хоног · EVM, Solidity, reentrancy, oracle ба flash loan халдлага, ухаалаг гэрээний аудит ба Immunefi маягийн PoC.
2 долоо хоног · Prompt injection, RAG poisoning, агентын эрхийн асуудал, LLM-д суурилсан системийн шинэ attack surface.
Bug bounty платформ дээр бодит тайлан илгээх, CTF стратеги, төгсгөлд нь 24 цагийн лабораторийн шалгалт.
Bug bounty-гийн зэрэгцээ мөр: Модуль 5 дууссанаас төгсөлт хүртэл (2-6 сар) bug bounty судалгаа тасралтгүй үргэлжилнэ. Энэ нь төгсөлтийн шаардлагад орсон 3 тайлангийн triage-д хугацаа өгөх зорилготой.
Ажлын байр
- Кибер аюулгүй байдлын инженер
- Penetration Tester
- SOC шинжээч (Security Operations Center Analyst)
- Incident response-ийн мэргэжилтэн
- Аюулгүй байдлын аудитор ба эх кодын шинжээч
- Мобайл аюулгүй байдлын шинжээч
- Ухаалаг гэрээ / Web3 аудитор
- Bug bounty судлаач (бие даасан орлоготой)
- Cloud Security Engineer
- Аюулгүй байдлын зөвлөх
Хөтөлбөрийн давуу тал
- Ажлын болон сургуулийн хажуугаар суралцах боломжтой хуваарь: пүрэв, баасан гарагт 17:30–20:30, бямба гарагт 13:00–16:00. Хичээл бүр онолын товч тайлбар, багштай хамт хийх дасгал, өмнөх даалгаврын хяналт гэсэн бүтэцтэй.
- Сургалтын 70 хувь нь гарын дадлага. Суралцагч бүр өөрийн лабораторийн орчинд бодит систем эвдэж, эвдрэлийг нь олж, засварыг нь санал болгож сурна.
- Багш нь OSCE3, OSCP, CPENT зэрэг олон улсын мэргэжлийн сертификат эзэмшсэн, 50 эмзэг байдлыг албан ёсны CVE дугаараар бүртгүүлсэн, олон улсын bug bounty платформын Монгол дахь цорын ганц Ambassador.
- Уламжлалт хөтөлбөрүүдэд бараг байдаггүй зургаан модуль: эх кодын аудит, reverse engineering ба DFIR, мобайл аюулгүй байдал, cloud ба container, Web3 ба ухаалаг гэрээ, хиймэл оюуны системийн аюулгүй байдал.
- Web3 ба ухаалаг гэрээний модуль нь Монголд ганц ч сургалтад заагддаггүй бөгөөд Immunefi зэрэг платформ дээр дэлхийн хамгийн өндөр шагналтай bug bounty-гийн хаалгыг нээнэ.
- Сургалтын явцад бодит нээлттэй эхийн төслөөс эмзэг байдал олж, олон улсын CVE дугаар авах боломжтой. Энэ нь төгсөгчийн намтарт шууд бичигддэг хэмжигдэхүйц үр дүн юм.
- Төгсөлтийн үед 24 цагийн лабораторийн шалгалт өгч, дөрвөн шаардлагыг бүгдийг хангасан суралцагч PIA-ийн сертификат авна. Сертификат нь давхцахгүй дугаартай, онлайнаар шалгагддаг, агуулгын хүрээ нь нийтэд нээлттэй.
- Төгсөх үед суралцагч бүр ажиллагаатай GitHub портфолио, бодит платформ дээр илгээсэн аюулгүй байдлын тайлан, шалгалтын мэргэжлийн тайлантай болно.
- Монголын хамгийн том кибер аюулгүй байдлын нийгэмлэг Mazala (400 гаруй гишүүн) болон үндэсний хэмжээний CTF тэмцээнтэй шууд холбоотой карьерын сүлжээнд нэвтрэх боломж.